Im Unternehmensalltag verlassen wir uns auf die angezeigte Rufnummer. Sie hilft dabei, Kunden zu erkennen, Anrufe zu priorisieren oder interne Abläufe auszulösen. Doch dieses Vertrauen ist trügerisch: Die angezeigte Nummer sagt längst nicht mehr zuverlässig aus, wer wirklich anruft. Caller‑ID‑Spoofing – das gezielte Manipulieren der Absenderrufnummer – ist zu einem realen Sicherheitsrisiko geworden, das Unternehmen nicht unterschätzen sollten.
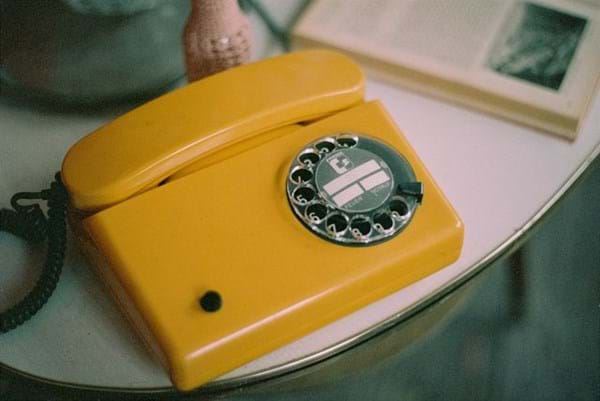
Damals wusste man nicht, wer dran ist. Heute glaubt man es oft nur zu wissen (Symbolbild von Markus Spiske via Pexels)
Das Telefon klingelt, eine Nummer wird angezeigt, vielleicht auch der im System hinterlegte Name der Anruferin. Wir gehen selbstverständlich aus, dass diese Nummer stimmt, die Informationen korrekt sind. Auch wenn das in den allermeisten Fällen wirklich stimmt, immer häufiger wird die angezeigte Nummer gefälscht. Oder «gespooft», wie man so schön auf Neudeutsch sagt.
Regulierer reagieren – aus gutem Grund
Mehrere europäische Länder haben in den vergangenen Jahren technische Schutzmechanismen eingeführt, um manipulierte Rufnummern einzudämmen. Deutschland hat bereits 2022 Massnahmen gegen gefälschte Absendernummern bei internationalen Anrufen umgesetzt, Spanien und Italien folgten 2025, und auch das Vereinigte Königreich verschärfte seine Vorgaben. Und selbst die Schweiz hat reagiert: Seit Anfang 2026 müssen Telekomanbieter Anrufe aus dem Ausland, die eine Schweizer Nummer anzeigen, kennzeichnen oder blockieren. Ab Juli 2026 gelten die Regeln auch für Mobilnummern.
Die Ansätze unterscheiden sich, doch die Erkenntnis ist überall dieselbe: Eine angezeigte Rufnummer ist kein verlässlicher Identitätsnachweis.
Spoofing ist ein Systemproblem
Viele Unternehmen betrachten Spoofing als Thema der öffentlichen Telefonnetze. Dabei ist moderne Kommunikation längst ein Zusammenspiel zahlreicher Komponenten, die gemeinsam eine komplexe Kette bilden:
- SIP‑Infrastruktur
- Cloud‑Dienste
- Provider und Carrier
- Session‑Border‑Controller (SBC)
- PBX‑Systeme
- Anwendungen
- Endgeräte
Diese Vielfalt macht die Sicherheitsfrage anspruchsvoller. Es geht nicht mehr nur um eine stabile Verbindung und eine gute Tonqualität, vielmehr geht es darum, welche Informationen innerhalb dieser Verbindung vertrauenswürdig sind – und wie dieses Vertrauen technisch abgesichert werden kann.
Warum Spoofing im Unternehmensalltag gefährlich ist
Die angezeigte Rufnummer ist oft mehr als eine Komfortfunktion. Sie kann Kunden identifizieren, Prioritäten steuern oder interne Prozesse auslösen. Wird diese Information manipuliert, entstehen Risiken, die weit über ein ärgerliches Missverständnis hinausgehen. Mitarbeitende können gezielt in die Irre geführt werden, aus Versehen vertrauliche Informationen preisgeben oder Abläufe unbeabsichtigt anstossen, die auf falschen Annahmen beruhen. Spoofing ist damit nicht nur ein rein technisches Problem, sondern ein echtes operatives Risiko für Unternehmen.
Eine zentrale Rolle spielt dabei die eigene Telefonanlage, die sogenannte PBX (Private Branch Exchange). Sie ist das Kommunikationszentrum eines Unternehmens und steuert nicht nur Rufaufbau und Weiterleitung, sondern übernimmt je nach Architektur auch sicherheitsrelevante Aufgaben wie Authentifizierung, Berechtigungen, Verschlüsselung oder die Konfiguration der Endgeräte. PBX, SBC und Provider können gemeinsam dazu beitragen, Kommunikationspartner zu authentifizieren und Verbindungen abzusichern. Dieses Konzept darf jedoch nicht an der Telefonanlage enden.
Das Endgerät ist Teil der Sicherheitsarchitektur
IP‑Telefone sind heute vernetzte Geräte mit eigener Software und eigener Kommunikation mit der PBX. Sie sind keine passiven Empfänger, sondern ein aktiver Teil des Sicherheitsmodells. Zu den relevanten Mechanismen gehören:
- TLS für verschlüsselte Signalisierung
- SIPS/SRTP für verschlüsselte Sprachübertragung
- 802.1X für Netzwerkzugangskontrolle
- Zertifikatsmanagement für vertrauenswürdige Kommunikation
- regelmässige Firmware‑Updates zur Schliessung von Schwachstellen
Ebenso wichtig ist ein kontrolliertes Provisioning, damit Geräte automatisiert, aber dennoch sicher konfiguriert werden. Unsichere Provisioning‑Prozesse sind ein häufiger Angriffsvektor und werden oft unterschätzt.
Sicherheit entsteht entlang der gesamten Kommunikationskette
Ein abgesichertes Endgerät kann nicht verhindern, dass im öffentlichen Telefonnetz eine Rufnummer manipuliert wird. Umgekehrt nützt ein regulatorischer Schutz wenig, wenn die interne Infrastruktur unsicher ist. Sicherheit entsteht nur dann, wenn alle Stationen zusammenspielen, vom Netz über Provider und SBC bis hin zu PBX, Anwendungen und Endgeräten.
Die entscheidende Frage lautet daher: Wie sicher können wir sein, dass die Information, die uns erreicht, tatsächlich vertrauenswürdig ist?
Mit der zunehmenden Vernetzung von Telefonie, Cloud‑Diensten und Anwendungen wird diese Frage weiter an Bedeutung gewinnen. Sicherheit muss eine Eigenschaft der gesamten Kommunikationskette werden.
Fazit für KMU
Caller‑ID‑Spoofing ist ein realer Angriffsvektor, der Unternehmen operativ treffen kann. Wer seine Kommunikationsinfrastruktur ernst nimmt, sollte PBX‑ und SBC‑Sicherheit prüfen, Endgeräte aktuell halten, Provisioning absichern und Verschlüsselung konsequent einsetzen. Die angezeigte Nummer ist bequem – aber sie ist kein Beweis.
Der Autor
Alain Zanolari ist Redaktor bei topsoft, der Schweizer Plattform für Digitales Business